Bloqueio por DNS
A política é aplicada na resolução do nome: o dispositivo nem chega a abrir conexão com o destino bloqueado.
O T-Shield é um agente instalado na máquina e age antes da conexão acontecer. Quando o dispositivo resolve o nome de um site, a consulta passa pela política da empresa — e o que está bloqueado simplesmente não abre.
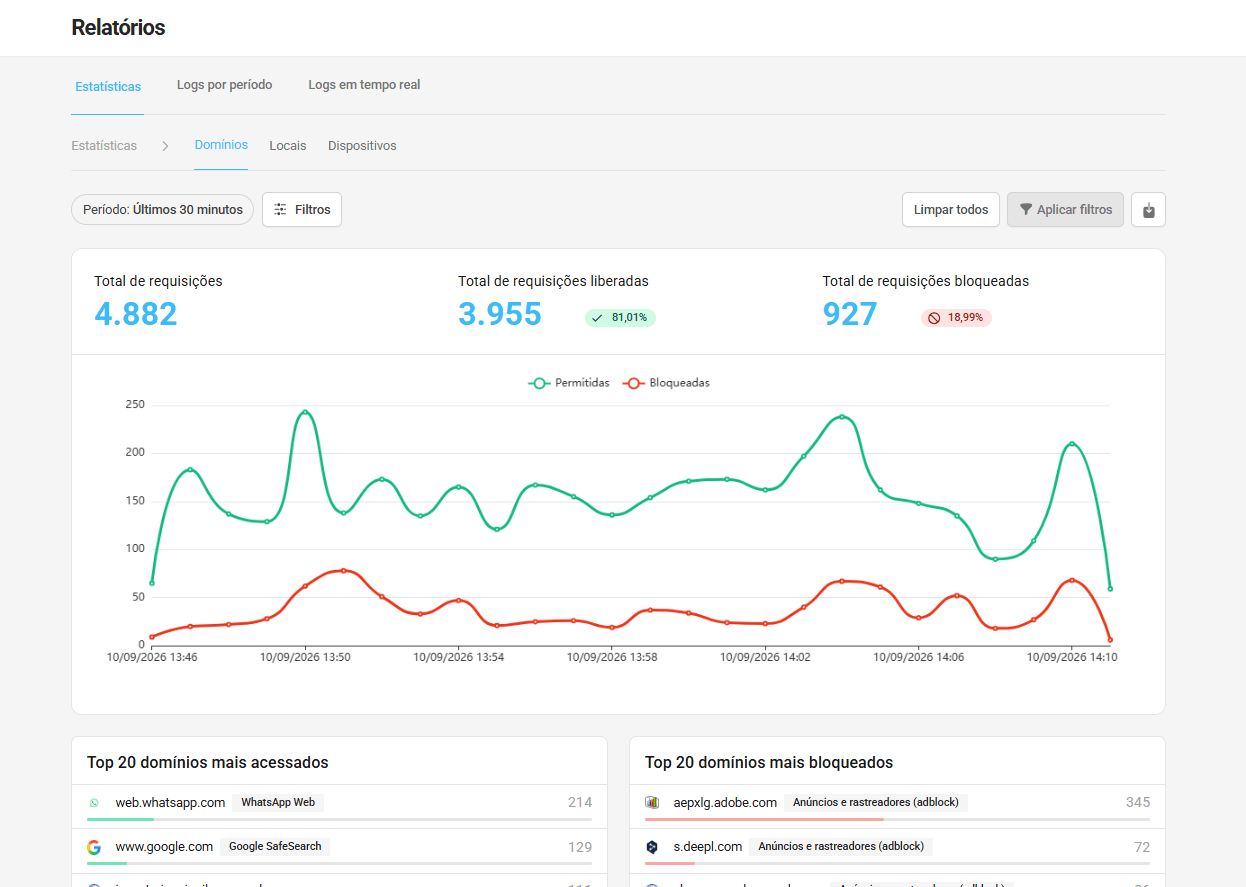
Firewall e antivírus reagem ao tráfego que já existe. O T-Shield trabalha um passo antes: se o nome não resolve, não há conexão para inspecionar, para registrar nem para bloquear tarde demais.
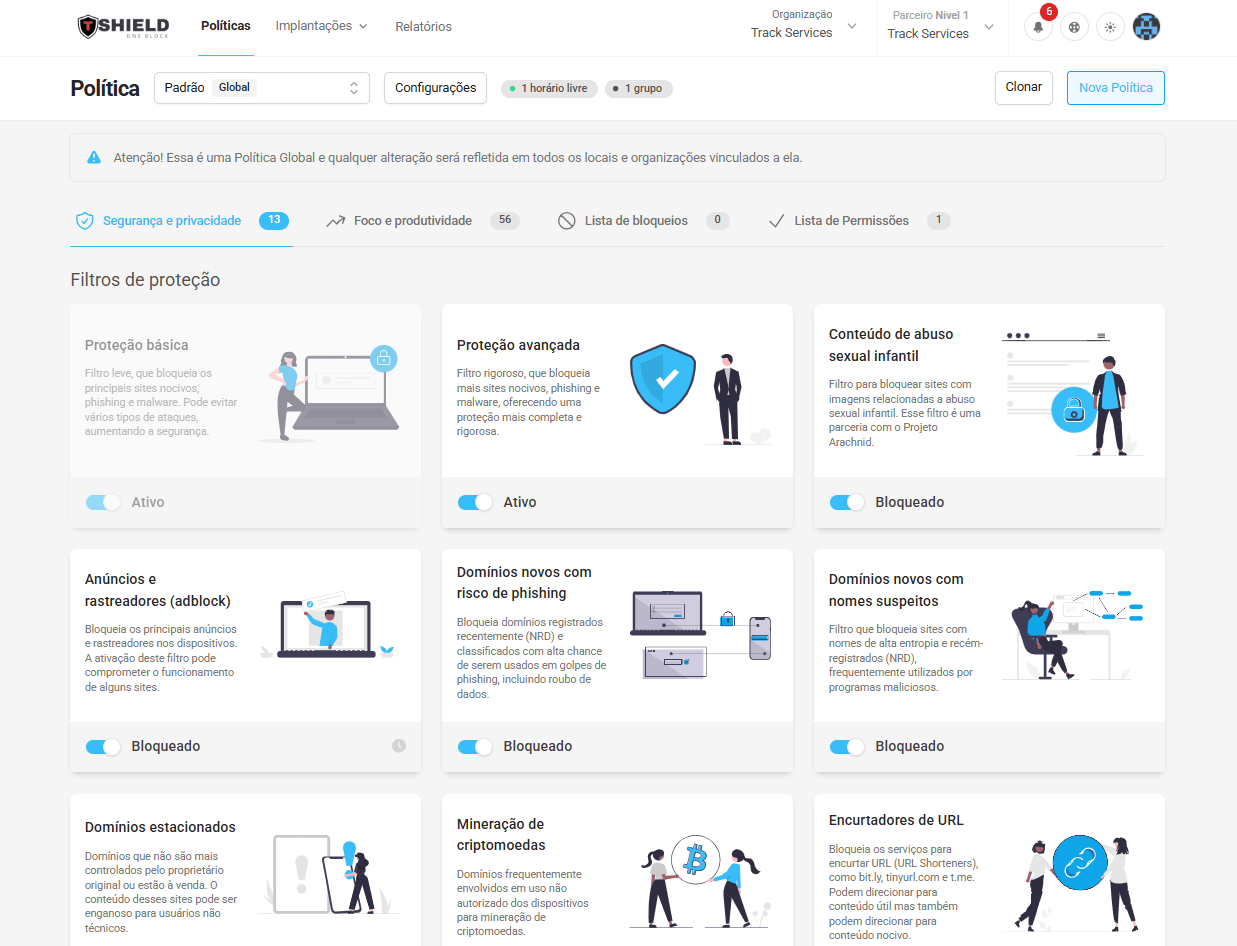
Lista de sites bloqueados nasce desatualizada — domínio novo aparece todo dia. Regra por classe de conteúdo cobre o que ainda não existe, e a exceção fica sendo exceção mesmo: pontual e justificada.
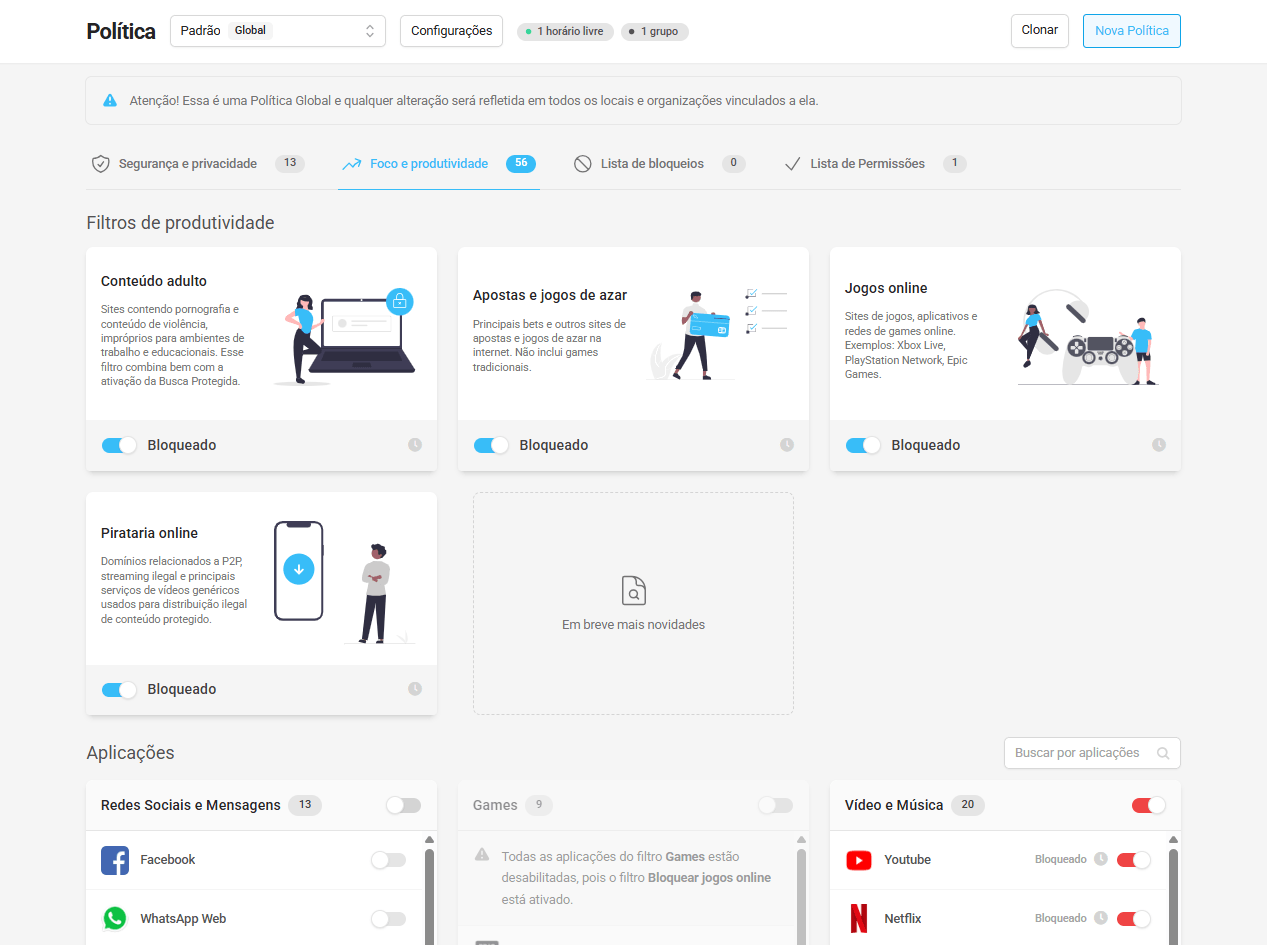
A política é aplicada na resolução do nome: o dispositivo nem chega a abrir conexão com o destino bloqueado.
Regras por classe de conteúdo em vez de listas manuais — cobre domínios novos sem alguém precisar cadastrá-los.
Domínios reconhecidamente maliciosos são barrados antes do clique virar incidente.
A proteção mora no dispositivo, então a política vale onde quer que ele esteja conectado.
Quatro passos entre a política definida e o acesso indevido que não acontece.
Quais categorias são permitidas, quais são bloqueadas e o que é exceção para a operação daquele cliente.
O T-Shield é implantado nas máquinas que entram na política, passando a interceptar a resolução de nomes naquele dispositivo.
Toda resolução de nome é comparada com a política e com as listas de domínio malicioso antes de devolver o endereço.
O que é permitido segue normalmente; o que é bloqueado não chega a virar conexão.
Empresas que precisam reduzir superfície de ataque sem projeto longo de endpoint
Operações com máquinas que saem da rede da empresa — home office e trabalho em campo
Gestores que querem política de navegação por categoria, não bloqueio site a site
Negócios que precisam de proteção imediata enquanto o plano de segurança maior amadurece
Não, e não deveria. São camadas diferentes: o firewall inspeciona o tráfego que existe; o T-Shield evita que parte dele chegue a existir. Eles se somam.
Sim. O T-Shield é um agente instalado no dispositivo — é o que faz a política acompanhar a máquina em vez de depender de onde ela está conectada.
Vira exceção na política do cliente. É ajuste de configuração, não chamado de infraestrutura.
A demonstração é feita com um cenário parecido com o seu — não com dado de vitrine.